iT邦幫忙

2026 iThome 鐵人賽

DAY 3
0
  • 學習要點

    • Entra ID ≠ Active Directory Domain Services。Entra ID 沒有 OU、沒有 GPO、不用 LDAP/Kerberos(除了特定情境),是走 OAuth/SAML/OIDC 的雲端身分服務。這個對比是考試必考題
    • 三種使用者來源:Cloud-only、Directory-synced(Entra Connect)、Guest(B2B)
    • 兩種群組類型:Security group(給權限用)與 Microsoft 365 group(附帶信箱、Teams 等協作資源)
    • 兩種成員資格:Assigned(手動)與 Dynamic(規則自動計算)。動態群組需要 Entra ID P1 以上授權——這點常考
    • Tenant、Directory、Subscription 的關係:一個 subscription 只能信任一個 tenant,但一個 tenant 可以有多個 subscription
  • 實作 Lab

    • 建立 3 個測試使用者,設定 department、job title、usage location
    • 建立一個 Assigned security group,把使用者加進去
    • 建立一個 Dynamic user group,規則為 user.department -eq "IT",觀察成員自動計算(若無 P1 授權,可啟用 Entra ID P2 的 30 天試用來練習)
    • 用 CLI 大量建立使用者
  • 心得
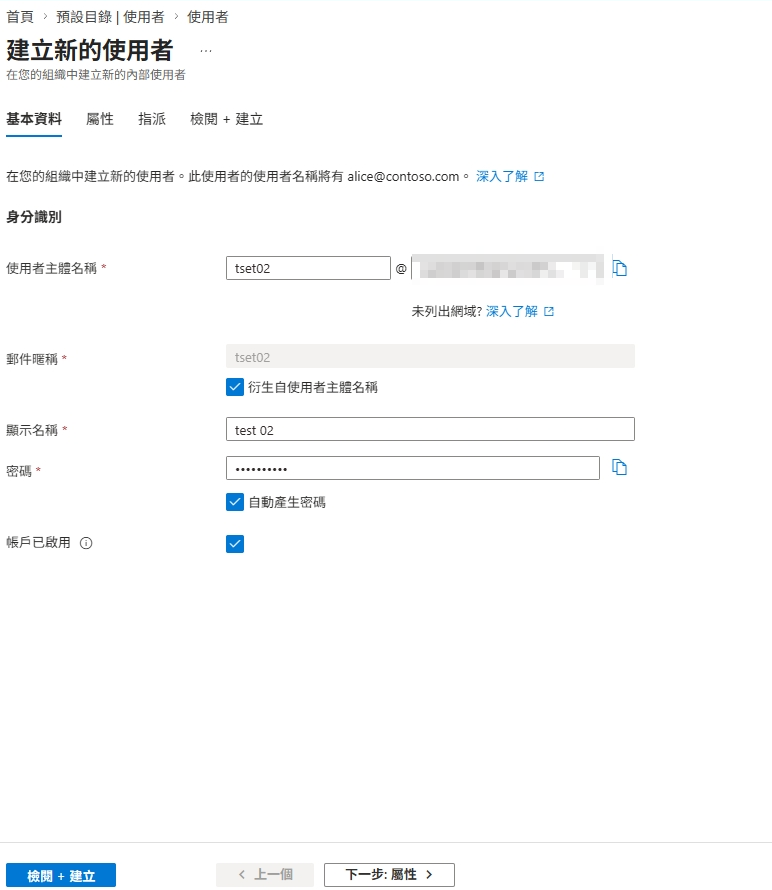
    https://ithelp.ithome.com.tw/upload/images/20260915/20104126IReRvv5Hf3.png
    建立一個使用者??
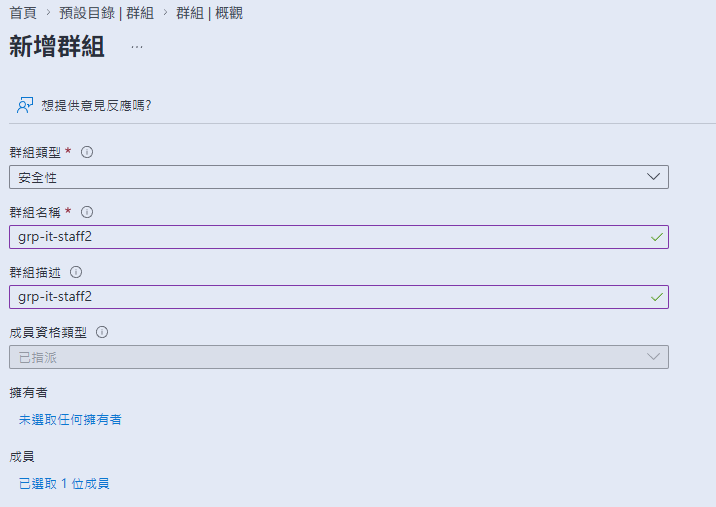
    https://ithelp.ithome.com.tw/upload/images/20260915/20104126vA3jQml4Mt.png
    建立一個群組然後加入該使用者??

為甚麼我這樣就會懂了那些要點阿.......我覺得我現在應該是規模沒到,畢竟只有一個人
看起來今天的練習是為了接下來鋪路,我們繼續看下去吧,昨天的練習沒有任何費用產生


上一篇
D2-ARM ResourceGroup Tag 與資源鎖定
下一篇
D4-外部使用者、授權管理與SSPR
系列文
使用 Azure 雲服務的日子往往就是這麼樸實無華且枯燥8
圖片
  熱門推薦
圖片
{{ item.channelVendor }} | {{ item.webinarstarted }} |
{{ formatDate(item.duration) }}
直播中

尚未有邦友留言

立即登入留言